 Giới thiệu
 Gửi ticket


09 Cách bảo vệ tài khoản email an toàn, hiệu quả

Bảo vệ tài khoản email là bước quan trọng để hạn chế nguy cơ bị đánh cắp mật khẩu, lộ dữ liệu hoặc mất quyền truy cập. Bởi email không chỉ dùng để gửi và nhận thư mà còn thường xuyên sử dụng để liên kết với nhiều tài khoản, dịch vụ và thông tin cá nhân khác. Do đó, để bảo vệ email thì người dùng cần kết hợp nhiều lớp bảo mật như passkey, xác thực 2 bước, thông tin khôi phục, kiểm soát thiết bị, ứng dụng được cấp quyền và nhận diện email lừa đảo. Bài viết này sẽ giúp bạn hiểu rõ bảo vệ email là như thế nào, hướng dẫn cách bảo vệ tài khoản an toàn.
09 Cách bảo vệ tài khoản email của bạn an toàn và hiệu quả
Một tài khoản email an toàn không thể chỉ dựa vào một mật khẩu mạnh. Bởi email thường đóng vai trò là nơi xác thực, khôi phục và kết nối nhiều dịch vụ trực tuyến, chỉ một điểm yếu nhỏ có thể tạo điều kiện cho kẻ xấu mở rộng phạm vi tấn công. Vì vậy, cách bảo vệ tài khoản email hiệu quả là cần được triển khai theo nhiều lớp, từ thông tin đăng nhập, phương thức xác thực đến thiết bị, ứng dụng bên thứ ba, thói quen xử lý email và các thiết lập bên trong hộp thư.
Dưới đây là 9 biện pháp thiết thực giúp tăng cường bảo mật email, phù hợp cho cả tài khoản cá nhân và email sử dụng trong công việc.
Mỗi tài khoản sử dụng mật khẩu riêng
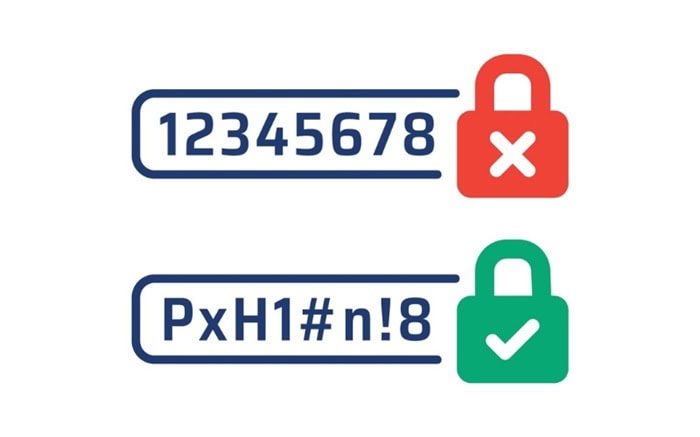
Mật khẩu là lớp bảo vệ đầu tiên của tài khoản email. Khi tài khoản bị lộ từ website sẽ là cơ sở để kẻ xấu thử đăng nhập vào email thông qua kỹ thuật Credential Stuffing. Nguyên tắc quan trọng nhất khi bảo vệ tài khoản email là sử dụng một mật khẩu mạnh, dài và duy nhất.
Mật khẩu nên tránh những thông tin dễ đoán như sau:
- Tên cá nhân, tên công ty hoặc tên người thân.
- Thông tin cá nhân điển hình như ngày sinh, số điện thoại hoặc địa chỉ.
- Các chuỗi dễ đoán ví dụ như 123456, password, …
- Một mật khẩu nhưng dùng chung cho nhiều tài khoản.
- Mật khẩu từng bị lộ trong các vụ rò rỉ dữ liệu.
Mật khẩu nên dài ít nhất 12–16 ký tự và kết hợp chữ hoa, chữ thường, số cùng ký tự đặc biệt như @, #, $, %. Bạn cũng có thể tạo mật khẩu từ một cụm từ khó đoán. Ví dụ: C@feSuaDa#2026MoiNgay.
Điều quan trọng là mật khẩu email là duy nhất. Tuyệt đối không tái sử dụng mật khẩu này cho bất kỳ ứng dụng hay trang web nào khác. Nếu bị lộ, hacker sẽ ngay lập tức sử dụng kỹ thuật Credential Stuffing (dùng ngay cặp email và mật khẩu đó để thử đăng nhập vào tài khoản email chính của bạn).
Sử dụng Passkey (nếu dịch vụ hỗ trợ)
Passkey (khóa truy cập) là phương thức đăng nhập sử dụng thông tin xác thực được bảo vệ trên thiết bị thay vì yêu cầu người dùng nhập mật khẩu truyền thống. Tùy thiết bị, người dùng có thể xác minh bằng vân tay, nhận diện khuôn mặt, mã PIN hoặc phương thức mở khóa màn hình.
Cơ chế hoạt động của Passkey dựa trên thuật toán mã hóa bất đối xứng. Khi bạn tạo Passkey cho tài khoản email, hệ thống sẽ tạo ra một cặp khóa. Đó là khóa công khai (Public Key) được lưu trên máy chủ của dịch vụ email như Google, Microsoft và khóa riêng tư (Private Key) được lưu an toàn tuyệt đối bên trong chip bảo mật thiết bị cá nhân của bạn như điện thoại, máy tính. Mỗi khi đăng nhập, bạn chỉ cần xác minh danh tính bằng sinh trắc học (vân tay, khuôn mặt FaceID) hoặc mã PIN của chính thiết bị đó.
Việc sử dụng Passkey mang tới nhiều lợi ích như là:
- Hạn chế phụ thuộc vào phương thức đăng nhập bằng mật khẩu truyền thống.
- Hạn chế nguy cơ người dùng nhập mật khẩu vào website giả mạo.
- Đăng nhập nhanh bằng phương thức xác thực trên thiết bị.
- Giảm nhu cầu ghi nhớ và sử dụng lại mật khẩu.
- Phù hợp với các tài khoản email được truy cập thường xuyên trên điện thoại, máy tính.
Tuy nhiên, passkey không thay thế hoàn toàn việc bảo vệ thiết bị. Nếu người khác có thể mở khóa thiết bị, phương thức xác thực trên thiết bị cũng có thể bị lợi dụng. Hãy sử dụng mã PIN hoặc mật khẩu thiết bị đủ mạnh và bật khóa màn hình tự động.
Bật xác thực 2 bước (2FA) hoặc MFA
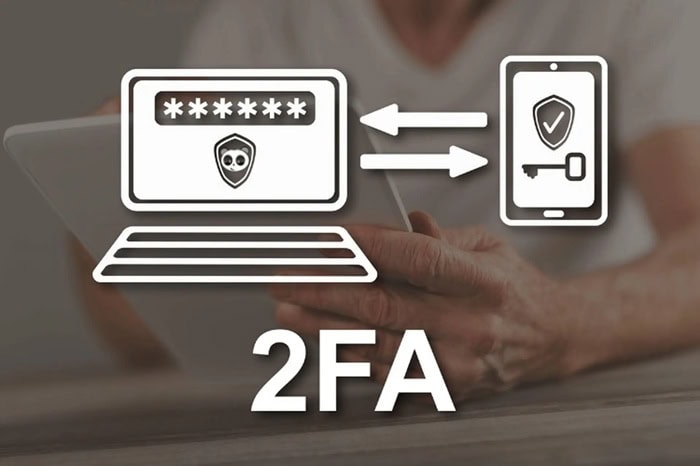
Xác thực 2 bước (2FA) hoặc Xác thực đa yếu tố (MFA) là cách tạo thêm một bước xác minh trước khi tài khoản được truy cập. Khi bật 2FA, dù hacker có bằng cách nào đó biết được mật khẩu của bạn, chúng vẫn không thể đăng nhập vào tài khoản nếu không có trong tay yếu tố xác thực thứ hai này.
Ví dụ, sau khi nhập đúng mật khẩu trên một thiết bị mới, hệ thống có thể yêu cầu người dùng xác nhận thông qua điện thoại, ứng dụng xác thực hoặc khóa bảo mật.
Có nhiều hình thức 2FA khác nhau đang được áp dụng phổ biến:
- Mã OTP qua SMS: Hệ thống gửi mã số ngắn qua tin nhắn điện thoại.
- Ứng dụng xác thực (Authenticator Apps): Sử dụng các ứng dụng như Google Authenticator, Microsoft Authenticator hoặc Authy để tạo ra mã OTP 6 số thay đổi liên tục mỗi 30 giây.
- Khóa bảo mật vật lý (Security Key): Sử dụng các thiết bị USB chuyên dụng như YubiKey cắm trực tiếp vào máy tính hoặc kết nối NFC với điện thoại.
Cập nhật thêm thông tin khôi phục tài khoản chính xác
Khi quên mật khẩu, mất thiết bị hoặc phát hiện hoạt động bất thường, thông tin khôi phục có thể giúp hệ thống xác minh đó là chủ tài khoản. Các phương thức khôi phục như là:
- Số điện thoại khôi phục.
- Email khôi phục.
- Thiết bị hoặc phương thức xác minh đã thiết lập.
- Mã dự phòng nếu nhà cung cấp hỗ trợ.
Ví dụ, nếu số điện thoại khôi phục là một SIM đã hủy hoặc email phụ đã lâu không sử dụng, phương thức đó có thể không còn hữu ích khi tài khoản gặp sự cố. Vì vậy, người dùng nên kiểm tra lại thông tin khôi phục sau khi thay đổi số điện thoại, email hoặc thiết bị.
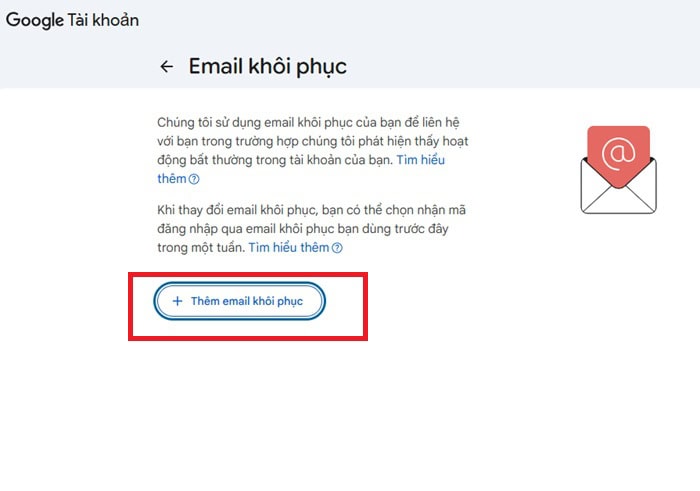
Cách thực hiện:
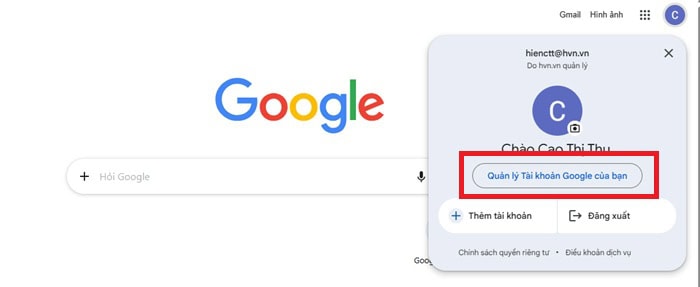
– Bước 1: Vào truy cập Quản lý tài khoản Google của bạn.
– Bước 2: Truy cập vào Bảo mật và đăng nhập >> chọn Email khôi phục.
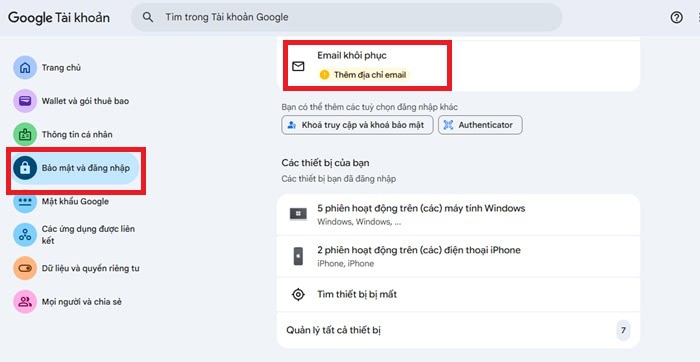
– Bước 3: Cuối cùng, bạn chỉ cần Thêm email khôi phục vào.
Kiểm tra thiết bị và hoạt động đăng nhập thường xuyên
Nhiều trường hợp hacker đã xâm nhập thành công vào email của nạn nhân nhưng không lập tức đổi mật khẩu, lén đọc thư và thu thập thông tin trong thời gian dài. Việc thường xuyên kiểm tra danh sách thiết bị và lịch sử hoạt động đăng nhập sẽ giúp bạn phát hiện sớm những bất thường này để kịp thời xử lý.
Các dịch vụ email lớn như Gmail hay Outlook đều cung cấp công cụ cho phép bạn theo dõi chi tiết:
- Danh sách thiết bị hiện đang truy cập vào tài khoản của bạn.
- Vị trí địa lý và địa chỉ IP của các lần đăng nhập gần đây.
- Thời gian chính xác của từng phiên làm việc.
Nếu phát hiện bất kỳ thiết bị nào lạ, hãy thực hiện ngay thao tác “Đăng xuất khỏi tất cả các thiết bị (Sign out of all sessions)”. Sau đó, hãy đổi ngay mật khẩu mới và kiểm tra lại các cài đặt bảo mật để đảm bảo kẻ xâm nhập không vào được.
Kiểm soát các ứng dụng và dịch vụ bên thứ ba truy cập email
Trong quá trình sử dụng internet, người dùng thường bấm “Đăng nhập bằng Google” hoặc “Đăng nhập bằng Microsoft” để sử dụng nhanh các dịch vụ trực tuyến, trò chơi hoặc ứng dụng di động. Hành động này đang cấp quyền cho các ứng dụng bên thứ ba đọc, sửa hoặc truy cập vào một phần dữ liệu trong tài khoản email của mình.
Nguy cơ xuất hiện khi một trong các ứng dụng bên thứ ba đó bị hacker tấn công hoặc bản thân ứng dụng đó là một phần mềm độc hại được tạo ra nhằm mục đích thu thập dữ liệu. Hacker có thể lợi dụng những mã ủy quyền (OAuth Tokens) đã được cấp để truy cập vào hộp thư của bạn mà không cần đến mật khẩu hay mã 2FA.
Để khắc phục rủi ro này, bạn nên thường xuyên dọn dẹp danh sách các ứng dụng kết nối định kỳ khoản 3-6 tháng/lần. Cách thức để quản lý các ứng dụng bên thứ ba truy cập vào email như sau:
– Bước 1: Truy cập vào trang Tài khoản Google và đăng nhập vào tài khoản của bạn.
– Bước 2: Chọn mục Bảo mật và đăng nhập ở menu bên trái.
– Bước 3: Cuộn xuống phần Các ứng dụng bạn đã liên kết.
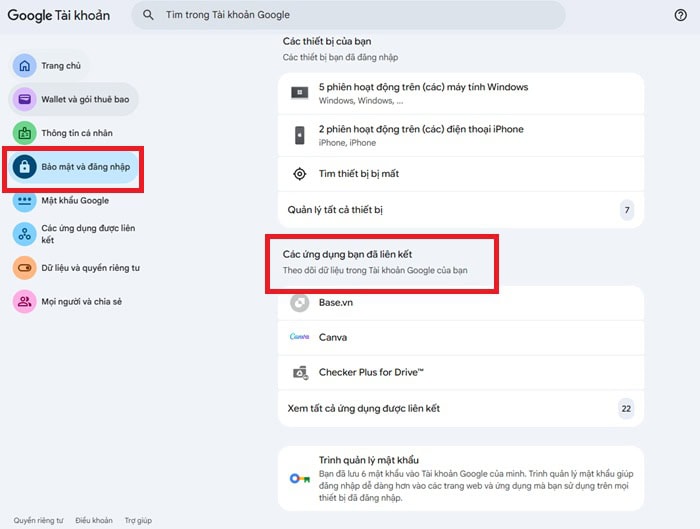
Rà soát toàn bộ danh sách các ứng dụng, trang web đang có quyền kết nối.
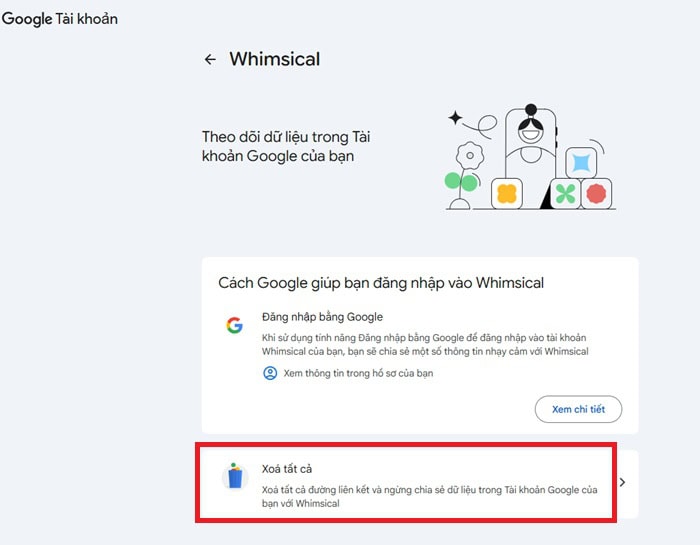
– Bước 3: Nhấn “Xóa tất cả truy cập” (Remove Access) đối với tất cả các ứng dụng cũ không còn sử dụng, các trò chơi đã bỏ hoặc các dịch vụ mà bạn cảm thấy không đáng tin cậy.
Nhận biết và phòng tránh các loại email lừa đảo (Phishing)
Tấn công lừa đảo qua email (Phishing Attack) là kỹ thuật mà kẻ gian gửi các email giả mạo tổ chức uy tín (như Ngân hàng, Google, Tax, Viettel) nhằm dụ dỗ người dùng nhấp vào liên kết độc hại hoặc cung cấp thông tin mật khẩu, mã OTP.
Để không trở thành nạn nhân của Phishing, người dùng cần rèn luyện kỹ năng nhận biết các chi tiết như sau:
- Kiểm tra địa chỉ người gửi (Sender Email): Tên hiển thị có thể giả mạo là “Ngân hàng Vietcombank”, nhưng khi bấm xem chi tiết địa chỉ email gửi đến lại là một dãy ký tự lạ như [email protected] thay vì tên miền chính thức.
- Nhận diện các văn bản gây áp lực: Email lừa đảo thường dùng các kịch bản đe dọa như “Tài khoản của bạn sẽ bị khóa trong 24h”, “Xác nhận ngay để nhận thưởng” nhằm làm nạn nhân hoảng loạn và hành động vội vàng.
- Không bấm vào link lạ hoặc mở file đính kèm: Rê chuột qua các đường link trong email (không bấm vào) để kiểm tra đường dẫn thực tế hiển thị ở góc dưới màn hình. Cảnh giác cao độ với các file đính kèm có đuôi thực thi hoặc chứa macro như .exe, .zip, .xlsm, .docm.
Bảo vệ thiết bị dùng để truy cập email
Tài khoản có thể được bảo vệ bằng mật khẩu mạnh, passkey và MFA nhưng vẫn gặp rủi ro nếu điện thoại hoặc máy tính dùng để đăng nhập không an toàn. Thiết bị có thể lưu phiên đăng nhập, thông tin xác thực, trình duyệt và nhiều dữ liệu liên quan đến tài khoản. Vì vậy, bảo vệ tài khoản email phải đi cùng bảo vệ thiết bị.
- Hãy duy trì hệ điều hành, trình duyệt và ứng dụng ở phiên bản mới. Các bản cập nhật thường bao gồm bản vá cho những lỗ hổng bảo mật đã được phát hiện. Luôn nâng cấp Windows, macOS, iOS hay Android lên phiên bản mới nhất để vá các lỗ hổng bảo mật mà hacker có thể khai thác.
- Bảo vệ quyền truy cập vật lý vào thiết bị bằng cách sử dụng PIN, khóa màn hình tự động, vân tay hoặc nhận diện khuôn mặt. Tuyệt đối không để thiết bị đã đăng nhập email ở nơi công cộng mà không khóa màn hình.
- Tránh đăng nhập tài khoản email quan trọng khi đang sử dụng các mạng Wi-Fi miễn phí tại quán cà phê, sân bay. Nếu bắt buộc phải dùng, hãy bật mạng riêng ảo (VPN) để mã hóa toàn bộ dữ liệu truyền tải.
- Sử dụng các giải pháp bảo mật có uy tín và luôn bật chế độ bảo vệ theo thời gian thực (Real-time protection).
Kiểm tra bộ lọc và quy tắc chuyển tiếp email (Forwarding rules)
Bộ lọc và quy tắc chuyển tiếp là những tính năng hữu ích giúp tự động phân loại, di chuyển hoặc chuyển tiếp email. Tuy nhiên, nếu tài khoản từng bị xâm nhập, những thiết lập này có thể bị kẻ xấu lợi dụng để tiếp tục theo dõi thư mà người dùng không dễ nhận ra.
Ví dụ, sau khi truy cập được vào tài khoản, kẻ tấn công có thể thiết lập một quy tắc tự động chuyển tiếp thư đến một địa chỉ khác. Khi đó, ngay cả khi người dùng vẫn đăng nhập và sử dụng email bình thường, một phần thư mới có thể âm thầm được gửi sang nơi khác.
Để loại bỏ rủi ro này, bạn hãy thực hiện các bước kiểm tra sau:
– Bước 1: Vào phần Cài đặt (Settings) của email >> Chọn mục Chuyển tiếp và POP/IMAP).
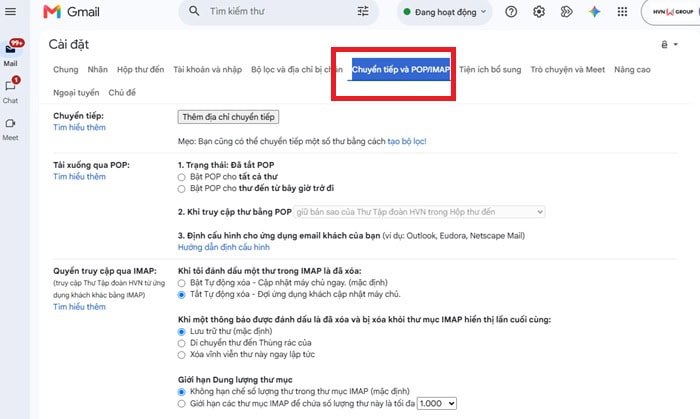
– Bước 2: Kiểm tra xem có bất kỳ địa chỉ email lạ nào đang được thêm vào mục “Chuyển tiếp bản sao của thư đến” hay không.
– Bước 3: Rà soát các bộ lọc thư xem có quy tắc nào lạ dạng: “Nếu email chứa từ khóa ‘Password’, ‘OTP’, ‘Bank’ thì tự động đánh dấu đã đọc và chuyển tiếp/xóa” hay không.
Ngay lập tức xóa bỏ tất cả các quy tắc và địa chỉ chuyển tiếp mà bạn không trực tiếp tạo ra.
Bảo vệ email là gì? Vì sao cần bảo mật tài khoản?
Email là một trong những tài khoản quan trọng nhất trong hệ sinh thái số, thường dùng để đăng nhập, xác minh và khôi phục nhiều dịch vụ khác. Việc bảo vệ email không chỉ nhằm ngăn người lạ truy cập hộp thư mà còn giúp hạn chế nguy cơ lộ dữ liệu, mất quyền kiểm soát tài khoản liên kết và bị lợi dụng danh tính. Để hiểu rõ vì sao cần chủ động bảo mật email, người dùng cần hiểu rõ khái niệm bảo vệ email, giá trị cần được bảo vệ và rủi ro xảy ra khi tài khoản bị xâm nhập.
Bảo vệ email là gì?
Bảo vệ email là tập hợp các biện pháp kỹ thuật, thiết lập bảo mật và thói quen sử dụng nhằm ngăn chặn truy cập trái phép, bảo vệ dữ liệu và duy trì quyền kiểm soát tài khoản.
Bảo vệ email không chỉ đặt một mật khẩu mạnh mà là chiến lược phòng thủ đa lớp với ba mục tiêu chính:
- Ngăn chặn truy cập trái phép đảm bảo chỉ chủ tài khoản mới có quyền truy cập và sử dụng email.
- Hạn chế rủi ro, giảm thiểu thiệt hại nếu một lớp bảo vệ như mật khẩu bị xâm phạm.
- Đảm bảo khả năng khôi phục hỗ trợ lấy lại quyền kiểm soát tài khoản khi gặp sự cố.
Quy trình bảo vệ email bao gồm các hoạt động cốt lõi như sử dụng xác thực 2 bước (2FA/MFA), đăng nhập bằng passkey, thường xuyên cập nhật thông tin khôi phục, kiểm soát các ứng dụng bên thứ ba, bảo mật thiết bị đăng nhập và cảnh giác với các hình thức lừa đảo (phishing).
Vì sao cần bảo vệ tài khoản email?
Email cần được ưu tiên bảo vệ vì đây thường là điểm kết nối giữa nhiều tài khoản và dịch vụ trực tuyến. Một địa chỉ email có thể đồng thời được sử dụng cho mạng xã hội, dịch vụ lưu trữ đám mây, nền tảng làm việc, thương mại điện tử, tài khoản tài chính và nhiều ứng dụng khác. Khi email bị chiếm quyền, kẻ xấu có thể lợi dụng chính cơ chế khôi phục tài khoản để mở rộng phạm vi tấn công.
Ngoài ra, việc bảo vệ tài khoản email còn mang tới nhiều lợi ích như là:
- Thứ nhất, email có thể được sử dụng để đặt lại mật khẩu. Khi người dùng quên mật khẩu của một dịch vụ, hệ thống thường gửi liên kết hoặc mã xác minh đến địa chỉ email đã đăng ký. Nếu kẻ tấn công kiểm soát được hộp thư, chúng có thể tìm kiếm những email liên quan đến việc đăng ký tài khoản, yêu cầu đặt lại mật khẩu và thay đổi thông tin đăng nhập.
- Thứ hai, hộp thư thường chứa khối lượng lớn dữ liệu cá nhân và công việc. Trong quá trình sử dụng, người dùng có thể lưu trữ hóa đơn, hợp đồng, thông tin liên hệ, lịch sử trao đổi, tài liệu đính kèm, mã xác nhận hoặc những nội dung riêng tư. Nếu tài khoản bị xâm nhập, những dữ liệu này có thể bị đọc, sao chép hoặc lợi dụng cho các cuộc tấn công tiếp theo.
- Thứ ba, email bị chiếm quyền có thể dẫn đến nguy cơ giả mạo danh tính. Kẻ xấu có thể sử dụng chính tài khoản của nạn nhân để gửi thư cho bạn bè, đồng nghiệp, khách hàng hoặc đối tác. Do email xuất phát từ địa chỉ quen thuộc nên người nhận thường dễ tin tưởng hơn so với một địa chỉ hoàn toàn xa lạ.
- Thứ tư, bảo vệ email giúp giảm tác động từ các vụ rò rỉ dữ liệu. Nếu người dùng sử dụng cùng một mật khẩu cho nhiều dịch vụ, thông tin đăng nhập bị lộ ở một nền tảng có thể bị kẻ xấu thử lại trên email.
- Thứ năm, bảo mật email còn giúp người dùng phát hiện sớm những dấu hiệu bất thường. Không phải mọi trường hợp xâm nhập đều khiến người dùng lập tức mất quyền đăng nhập. Kẻ xấu có thể cố duy trì quyền truy cập trong khi đọc thư, kiểm tra dữ liệu hoặc thay đổi một số thiết lập. Việc thường xuyên kiểm tra hoạt động đăng nhập, thiết bị và quyền truy cập giúp phát hiện vấn đề trước khi bị thiệt hại.
- Cuối cùng, bảo vệ email là cách chủ động chuẩn bị cho tình huống mất quyền truy cập. Khi thông tin khôi phục được cập nhật, phương thức xác thực bổ sung được thiết lập và người dùng biết cách kiểm tra hoạt động tài khoản, quá trình lấy lại quyền kiểm soát sẽ thuận lợi hơn nếu xảy ra sự cố.
Dấu hiệu cơ bản dễ phát hiện tài khoản email đang bị xâm nhập
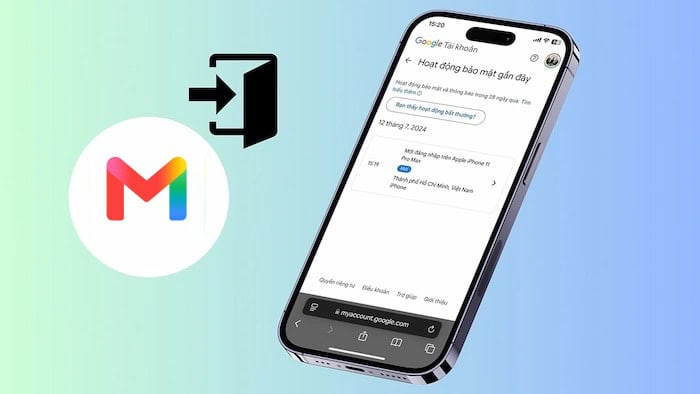
Tài khoản email bị xâm nhập không phải lúc nào cũng khiến bạn mất quyền đăng nhập ngay lập tức. Vì vậy, bạn hãy chú ý đến những dấu hiệu bất thường về đăng nhập, thiết bị, email và thông tin bảo mật dưới đây để phát hiện sớm và xử lý kịp thời.
- Xuất hiện thông báo đăng nhập hoặc hoạt động bảo mật bất thường
Nếu nhận được cảnh báo đăng nhập hoặc mã xác minh dù bạn không thực hiện thao tác nào, hãy kiểm tra tài khoản ngay. Bạn nên chú ý thời gian đăng nhập, thiết bị hoặc trình duyệt, vị trí đăng nhập, các thay đổi bảo mật gần đây. Nếu xác định không phải mình, hãy đăng xuất thiết bị lạ, đổi mật khẩu và kiểm tra lại các lớp bảo mật.
- Phát hiện thiết bị không xác định đang đăng nhập vào tài khoản
Bạn hãy thường xuyên kiểm tra danh sách thiết bị đang sử dụng tài khoản email. Nếu xuất hiện điện thoại, máy tính hoặc phiên đăng nhập mà bạn không nhận ra. Tuy nhiên, vị trí hiển thị không phải lúc nào cũng chính xác do VPN hoặc mạng di động. Hãy kết hợp thêm thông tin về thiết bị và thời gian đăng nhập trước khi kết luận tài khoản bị xâm nhập.
- Có email trong mục Đã gửi mà bạn không viết
Mở thư mục Đã gửi (Sent) và kiểm tra các email gần đây. Nếu có thư bạn chưa từng gửi, tài khoản có thể đã bị người khác sử dụng. Người khác đã lợi dụng email để gửi link phishing, file độc hại, nội dung lừa đảo, email giả danh bạn. Khi phát hiện dấu hiệu này, bạn hãy đổi mật khẩu và kiểm tra thêm thiết bị, ứng dụng được cấp quyền và hoạt động đăng nhập.
- Email bị đọc, xóa hoặc đánh dấu bất thường
Nếu email mới liên tục bị đánh đấu đã đọc, chuyển thư mục hoặc biến mất dù bạn không thực hiện, hãy kiểm tra cài đặt hộp thư.
- Xuất hiện ứng dụng hoặc dịch vụ mà bạn không nhận ra
Kiểm tra danh sách ứng dụng và dịch vụ đang được kết nối với tài khoản. Nếu có ứng dụng bạn không nhớ đã sử dụng, hãy xem lại quyền truy cập. Bạn nên thu hồi những ứng dụng không còn sử dụng hoặc không xác định được nguồn gốc.
- Không thể đăng nhập bằng mật khẩu đang sử dụng
Nếu mật khẩu bạn chắc chắn đang sử dụng đột nhiên không hoạt động, có khả năng mật khẩu đã bị thay đổi. Trước tiên, hãy kiểm tra xem mình có nhập sai mật khẩu hoặc đang đăng nhập nhầm tài khoản hay không. Nếu xác định mật khẩu đã bị thay đổi trái phép, hãy sử dụng quy trình khôi phục chính thức của nhà cung cấp email và tránh các dịch vụ bên ngoài quảng cáo khả năng lấy lại tài khoản.
Bảo mật email cá nhân và doanh nghiệp có gì khác nhau? Lưu ý quan trọng
Bảo mật email cá nhân và doanh nghiệp đều nhằm ngăn truy cập trái phép, nhưng cách triển khai có sự khác biệt. Email cá nhân chủ yếu tập trung vào mật khẩu, 2FA, thiết bị và khôi phục tài khoản. Còn email doanh nghiệp cần thêm quản lý người dùng, phân quyền, thiết bị, dữ liệu và quy trình xử lý sự cố.
Bảo vệ tài khoản email cá nhân
Bảo mật email cá nhân không có sự can thiệp của các hệ thống quản trị chuyên sâu hay phòng CNTT hỗ trợ. Đối với cá nhân, bảo mật nên trọng tâm vào tối ưu hóa các cài đặt có sẵn của nhà cung cấp dịch vụ (Google, Yahoo, Outlook).
- Tập trung bảo vệ thiết bị – nơi nhận mã 2FA và lưu trữ các ứng dụng xác thực.
- Thiết lập đầy đủ các kênh khôi phục như số điện thoại và email phụ.
- Không sử dụng email cá nhân để đăng ký các dịch vụ rác, trang web hay tài liệu không chính thống.
- Thường xuyên kiểm tra tài khoản, xem danh sách các thiết bị đang đăng nhập vào email và đăng xuất khỏi các thiết bị không sử dụng.
Bảo mật email doanh nghiệp
Khác với cá nhân, email trong doanh nghiệp bị lộ ảnh hưởng nghiêm trọng đến nhiều vấn đề, đặc biệt là pháp lý và tài chính của một tổ chức. Bảo mật email doanh nghiệp yêu cầu tiếp cận, tuân thủ các chính sách nghiêm ngặt và ứng dụng công nghệ quản trị tập trung.
Hệ thống email doanh nghiệp như Google Workspace, Microsoft 365 cần được triển khai các lớp bảo vệ chuyên sâu như:
- Cấu hình bộ ba bản ghi xác thực DNS: Bắt buộc triển khai SPF (Sender Policy Framework), DKIM (DomainKeys Identified Mail) và DMARC (Domain-based Message Authentication) trên tên miền của công ty. Điều này giúp ngăn chặn kẻ xấu mạo danh đuôi email công ty (@tencongty.com) để đi lừa đảo đối tác.
- Áp dụng chính sách bảo mật bắt buộc (Enforced Policies): Quản trị viên (Admin) thiết lập chính sách bắt buộc toàn bộ nhân viên phải bật 2FA, quy định độ dài mật khẩu tối thiểu và tự động đăng xuất sau một khoảng thời gian không hoạt động.
- Sử dụng hệ thống lọc Mail Gateway & lừa đảo nâng cao: Trang bị các giải pháp kiểm tra chuyên sâu các liên kết và file đính kèm trong môi trường ảo (Sandbox) trước khi giao thư đến hộp thư nhân viên.
- Phòng chống mất mát dữ liệu (DLP – Data Loss Prevention): Thiết lập quy tắc ngăn chặn nhân viên vô tình hay cố ý gửi các thông tin nhạy cảm (mã nguồn, danh sách khách hàng, thông tin thẻ) ra bên ngoài hệ thống công ty.
- Đào tạo nhận thức định kỳ: Tổ chức các đợt diễn tập giả lập email lừa đảo (Phishing Simulation) để nâng cao cảnh giác cho toàn thể cán bộ nhân viên trong công ty.
Lời kết
Bảo vệ tài khoản email là sự kết hợp chặt chẽ giữa các giải pháp công nghệ và thói quen sử dụng an toàn của người dùng. Dù là tài khoản cá nhân hay hệ thống email doanh nghiệp, việc chủ động triển khai phòng thủ đa lớp – từ mật khẩu mạnh, passkey, xác thực 2 bước (2FA) đến việc kiểm soát thiết bị và các quy tắc chuyển tiếp, sẽ giúp giảm thiểu tối đa nguy cơ bị xâm nhập và mất mát dữ liệu.
Đối với các doanh nghiệp đang tìm kiếm giải pháp bảo mật toàn diện và tối ưu hóa hệ thống email trên nền tảng Google Workspace, hãy liên hệ ngay với GCS Việt Nam để được tư vấn chuyên sâu về các giải pháp bảo mật nâng cao, an toàn cho doanh nghiệp bạn.
- Fanpage: GCS – Google Cloud Solutions
- Hotline: 024.9999.7777


 Ứng dụng Gmail
 Ứng dụng Google Drive
 Ứng dụng Google Meet
 Ứng dụng Google Docs
 Dịch vụ hỗ trợ Google Workspace
 Dịch vụ hỗ trợ Google Cloud
 Khóa học Google Workspace
 Kho Video


