 Giới thiệu
 Gửi ticket



GCP bảo mật như thế nào? Chi tiết 06 lớp bảo mật của Google Cloud

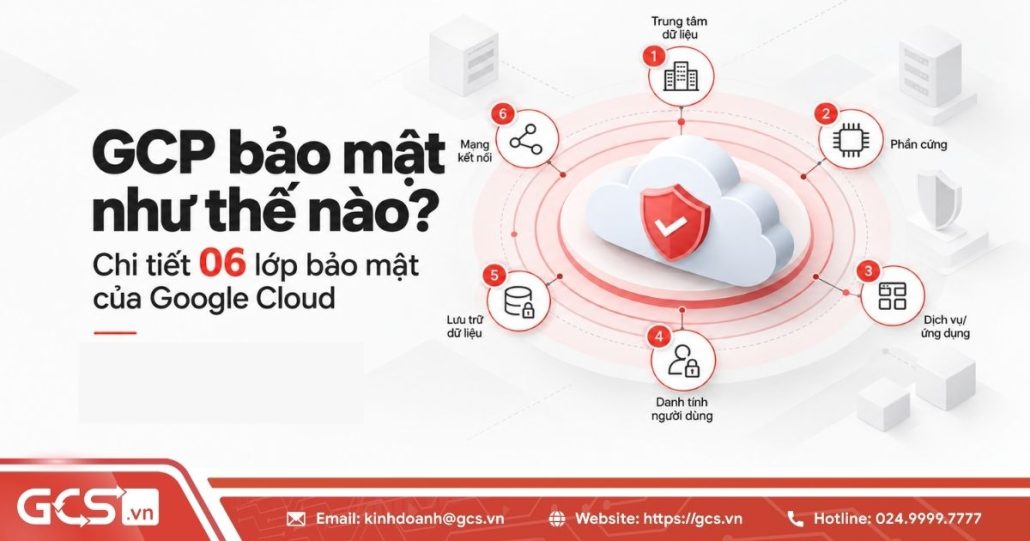
GCP bảo mật như thế nào? Google Cloud được xây dựng với mô hình bảo mật nhiều lớp, kết hợp bảo vệ hạ tầng vật lý, phần cứng, dữ liệu, danh tính, mạng và workload. Bên cạnh các cơ chế bảo vệ mặc định của Google, doanh nghiệp vẫn cần chủ động kiểm soát quyền truy cập, cấu hình, dữ liệu và ứng dụng triển khai trên nền tảng. Bài viết dưới đây sẽ phân tích 06 lớp bảo mật quan trọng của Google Cloud, đồng thời làm rõ trách nghiệm của doanh nghiệp trong vấn đề GCP bảo vệ những gì, cùng tìm hiểu ngay nhé.
GCP bảo mật như thế nào?
Google Cloud Platform (GCP) cực kỳ an toàn nhờ mô hình bảo mật nhiều lớp khép kín, kết hợp hạ tầng phần cứng do Google tự thiết kế, công nghệ mã hóa dữ liệu tự động và bộ tiêu chuẩn tuân thủ quốc tế khắt khe. Nhờ đó, GCP giúp bảo vệ tối đa dữ liệu doanh nghiệp trước mọi rủi ro an ninh mạng.
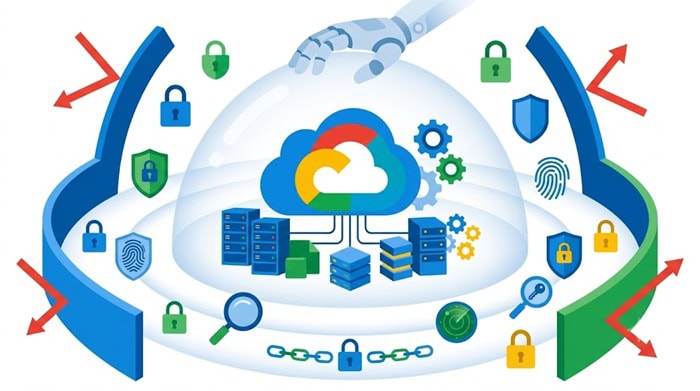
GCP bảo mật như thế nào? Về bản chất, nền tảng Google Cloud vận hành dựa trên chiến lược “Defense-in-Depth” (Phòng thủ theo chiều sâu) kết hợp triết lý Zero Trust. Cụ thể như sau:
- Cơ chế nhiều lớp: Nếu một lớp phòng thủ gặp sự cố, các lớp tiếp theo sẽ ngay lập tức kích hoạt để ngăn chặn truy cập trái phép.
- Nền tảng thực tiễn: Kế thừa kinh nghiệm bảo vệ các hệ thống hàng tỷ người dùng (Gmail, YouTube, Google Search) kết hợp cùng hệ thống tự động hóa AI và đội ngũ chuyên gia an ninh mạng túc trực 24/7.
- Kiểm soát nghiêm ngặt: Mọi yêu cầu truy cập từ trong hay ngoài mạng nội bộ đều phải trải qua quy trình xác thực định danh và kiểm tra quyền hạn khắt khe.
Chi tiết 06 lớp bảo mật quan trọng nhất trên Google Cloud
Google Cloud Platform bảo mật như thế nào? Mô hình bảo mật của Google Cloud Platform được cấu thành từ 06 lớp phòng thủ toàn diện bao gồm: bảo mật trung tâm dữ liệu vật lý, an ninh từ chip phần cứng, mã hóa dữ liệu toàn trình, quản lý định danh IAM, phòng thủ mạng diện rộng và bảo vệ ứng dụng nâng cao.
Để giúp bạn hình dung rõ ràng về cách thức Google bảo vệ dữ liệu từ lúc khởi chạy máy chủ cho đến khi ứng dụng vận hành thực tế. Dưới đây là phân tích chuyên sâu chi tiết từng lớp bảo mật trong hệ thống phòng thủ 06 lớp của GCP.
Lớp 1: Bảo mật trung tâm dữ liệu và hạ tầng vật lý
Bảo mật trung tâm dữ liệu và hạ tầng vật lý là lớp phòng thủ ngoài cùng của GCP, giúp ngăn chặn triệt để mọi sự xâm nhập trái phép của con người vào khu vực chứa máy chủ và thiết bị lưu trữ.
Hiểu đơn giản, Google thiết kế và trực tiếp vận hành các trung tâm dữ liệu của mình theo các tiêu chuẩn an ninh vật lý khắt khe nhất. Tức là, mọi trung tâm dữ liệu của Google Cloud đều được xây dựng ẩn danh, không có biển hiệu phô trương và được bảo vệ bởi nhiều vòng rào an ninh nghiêm ngặt:
- Vòng rào an ninh nhiều lớp: Các trung tâm dữ liệu của Google thường được định vị ẩn danh, không gắn biển hiệu phô trương và được bao bọc bởi nhiều lớp rào chắn vật lý kiên cố.
- Hệ thống kiểm soát ra vào sinh trắc học: Để bước vào khu vực máy chủ, nhân viên phải trải qua nhiều trạm kiểm soát sử dụng công nghệ quét vân tay, nhận diện khuôn mặt và thẻ thông minh. Chỉ những nhân sự được phê duyệt đặc quyền mới có quyền tiếp cận.
- Giám sát thông minh 24/7/365: Toàn bộ khu vực trong và ngoài trung tâm dữ liệu được theo dõi liên tục bằng hệ thống camera độ phân giải cao kết hợp AI, giúp tự động phát hiện và cảnh báo tức thì các hành vi khả nghi.
- Tiêu hủy thiết bị phần cứng nghiêm ngặt: Khi các thiết bị lưu trữ (như ổ cứng) hết vòng đời hoặc hỏng hóc, Google áp dụng quy trình tiêu hủy vật lý ngay tại chỗ (nghiền nát, đục lỗ bằng máy chuyên dụng) thay vì chỉ xóa dữ liệu thông thường, đảm bảo không có bất kỳ rò rỉ thông tin nào xảy ra.
Lớp 2: Bảo mật từ phần cứng
Bảo mật từ phần cứng là lớp quan trọng của GCP, giúp đảm bảo tính toàn vẹn của máy chủ ngay từ thời điểm cắm điện khởi động thông qua các con chip an toàn chuyên dụng do Google tự thiết kế.
Khác với nhiều nhà cung cấp đám mây sử dụng linh kiện thương mại có sẵn trên thị trường, Google chủ động thiết kế bo mạch chủ và máy chủ riêng nhằm loại bỏ các tính năng không cần thiết có thể phát sinh lỗ hổng bảo mật.
- Chip bảo mật Titan: Con chip tùy chỉnh do Google tích hợp trực tiếp vào bo mạch chủ của máy chủ và các thiết bị ngoại vi. Chip Titan chịu trách nhiệm kiểm tra chữ ký số của mã khởi động trước khi máy chủ nạp hệ điều hành.
- Cơ chế xác thực khởi động an toàn: Nếu chip Titan phát hiện bất kỳ sự thay đổi hoặc can thiệp trái phép nào trong firmware hay hệ điều hành, máy chủ sẽ lập tức từ chối khởi động và tự động cô lập khỏi hệ thống mạng lưới.
- Chuỗi cung ứng phần cứng khép kín: Google kiểm soát nghiêm ngặt toàn bộ chuỗi cung ứng linh kiện—từ khâu thiết kế, sản xuất, vận chuyển cho đến khi lắp ráp. Điều này giúp triệt tiêu hoàn toàn nguy cơ phần cứng bị cài cắm linh kiện độc hại hay thiết bị nghe lén trước khi đưa vào trung tâm dữ liệu.
Lớp 3: Mã hóa và bảo vệ dữ liệu
Mã hóa và bảo vệ dữ liệu trên GCP là cơ chế tự động giúp chuyển đổi toàn bộ thông tin từ văn bản thuần túy thành các dãy ký tự, khiến kẻ tấn công không thể đọc được dữ liệu ngay cả khi lấy trộm được tệp tin.
Trên Google Cloud Platform, dữ liệu của người dùng được bảo vệ bằng công nghệ mã hóa tiên tiến nhất ở cả hai trạng thái. Đó là trạng thái nghỉ (at rest) và trạng thái đang truyền (in transit).
- Mã hóa dữ liệu khi nghỉ (Data at Rest): Tất cả dữ liệu lưu trữ trên các dịch vụ như Cloud Storage, Cloud SQL, Persistent Disk hay BigQuery đều được mã hóa mặc định bằng thuật toán mã hóa mạnh nhất hiện nay là AES-256. Google tự động chia nhỏ dữ liệu thành các mảnh, mã hóa từng mảnh bằng các khóa mã hóa riêng biệt (Data Encryption Key – DEK), sau đó tiếp tục mã hóa chính khóa đó bằng một khóa cha (Key Encryption Key – KEK).
- Mã hóa dữ liệu khi truyền tải (Data in Transit): Khi dữ liệu di chuyển giữa thiết bị của người dùng đến GCP, hoặc giữa các trung tâm dữ liệu của Google với nhau, hệ thống tự động thiết lập các kênh kết nối an toàn được mã hóa bằng giao thức TLS/HTTPS. Google sở hữu hệ thống cáp quang biển riêng biệt, giúp dữ liệu lưu thông nội bộ mà không cần đi qua mạng Internet công cộng đầy rủi ro.
Lớp 4: Quản lý định danh và kiểm soát truy cập (IAM)
Quản lý định danh và kiểm soát truy cập (Cloud IAM) là lớp rào chắn hạn chế quyền hạn, đảm bảo chỉ đúng người, đúng thiết bị mới được phép truy cập vào tài nguyên dữ liệu nội bộ.
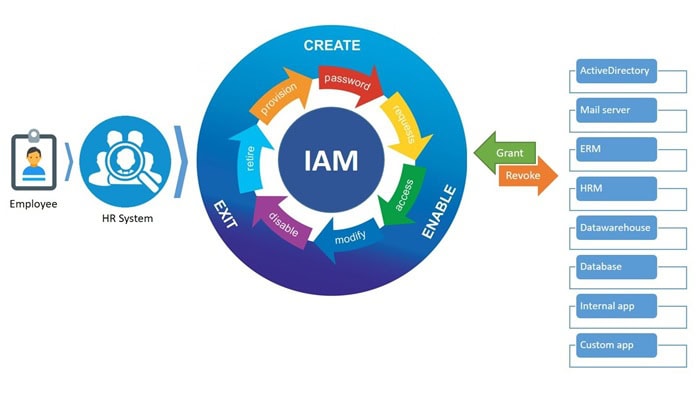
Với lớp bảo mật này, Google Cloud cung cấp bộ công cụ mạnh mẽ giúp doanh nghiệp thiết lập chính sách phân quyền chi tiết đến từng thao tác nhỏ:
- Nguyên tắc tối thiểu: Cloud IAM áp dụng cơ chế từ chối mặc định. Người dùng hoặc ứng dụng chỉ được cấp đúng những quyền hạn tối thiểu vừa đủ để hoàn thành nhiệm vụ (ví dụ: một lập trình viên chỉ có quyền xem log hệ thống thay vì quyền can thiệp hay xóa cơ sở dữ liệu).
- Xác thực đa yếu tố (MFA): Google khuyến khích và hỗ trợ mạnh mẽ việc áp dụng xác thực đa yếu tố cho toàn bộ tài khoản. Việc kết hợp mật khẩu với các phương thức xác thực hiện đại hoặc thiết bị phần cứng (như Titan Security Key) giúp loại bỏ gần như tuyệt đối rủi ro bị chiếm quyền do lộ mật khẩu.
- Kiến trúc BeyondCorp và Identity-Aware Proxy (IAP): Giải pháp đột phá giúp nhân viên làm việc từ xa có thể truy cập vào các ứng dụng nội bộ một cách an toàn tuyệt đối mà không cần dùng đến mạng VPN truyền thống. Hệ thống sẽ tự động phân tích ngữ cảnh (như danh tính người dùng, trạng thái bảo mật của thiết bị, vị trí) trước khi cấp phép truy cập.
Lớp 5: Bảo vệ mạng và chống tấn công
Bảo vệ mạng và chống tấn công là lớp lá chắn diện rộng của GCP, giúp lọc sạch các luồng lưu lượng độc hại, ngăn ngừa nguy cơ nghẽn mạng và thất thoát dữ liệu doanh nghiệp.
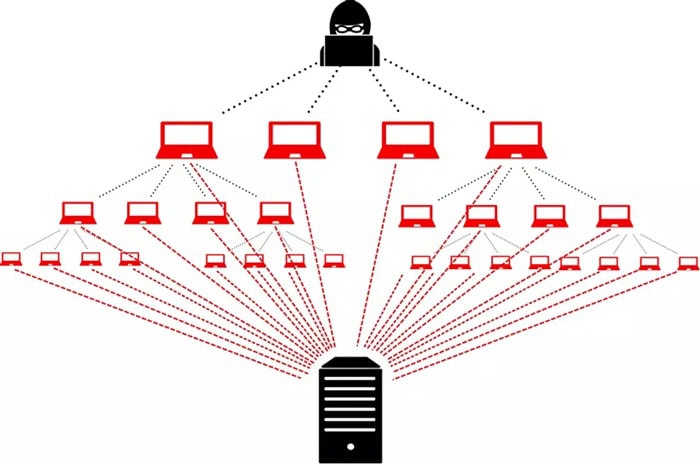
Mạng lưới toàn cầu của Google được thiết kế để chống chịu những đợt tấn công mạng quy mô lớn nhất nhờ vào hạ tầng phân tán và các công nghệ kiểm soát luồng dữ liệu thông minh:
- Chống tấn công DDoS tự động với Google Front End (GFE): Mọi lưu lượng truy cập từ Internet vào GCP đều phải đi qua hệ thống Google Front End. GFE đóng vai trò như một bộ lọc khổng lồ, tự động phát hiện và hấp thụ các cuộc tấn công từ chối dịch vụ phân tán (DDoS) ở cả Lớp 3, Lớp 4 và Lớp 7 trước khi chúng kịp chạm tới hệ thống của doanh nghiệp.
- Tường lửa ứng dụng Google Cloud Armor: Cung cấp khả năng bảo vệ nâng cao, cho phép doanh nghiệp cấu hình các quy tắc bảo mật tùy chỉnh để ngăn chặn các kiểu tấn công web phổ biến (như SQL Injection, Cross-Site Scripting – XSS) và kiểm soát truy cập theo địa lý (Geo-blocking).
- VPC Service Controls: Giúp tạo ra một “vùng an toàn” cách ly xung quanh các dịch vụ GCP. Tính năng này đóng vai trò ngăn chặn hiệu quả các rủi ro thất thoát dữ liệu (Data Exfiltration) ra bên ngoài ranh giới bảo mật đã được định nghĩa.
Lớp 6: Bảo vệ ứng dụng và workload
Bảo vệ ứng dụng và workload là lớp phòng thủ trong cùng của GCP, tập trung vào việc tự động quét lỗ hổng mã nguồn, kiểm soát và đảm bảo môi trường thực thi ứng dụng không bị nhiễm mã độc.
Tức là, sau khi dữ liệu và mạng lưới đã được bảo vệ, việc đảm bảo các dòng code và ứng dụng chạy trên đám mây an toàn là bước cuối cùng để hoàn thiện mô hình Defense-in-Depth.
- Bảo mật môi trường Container & Kubernetes (GKE): Đối với các doanh nghiệp sử dụng container, GCP cung cấp công nghệ Artifact Registry giúp tự động quét mã độc và lỗ hổng bảo mật (Vulnerability Scanning) trong các container image trước khi chúng được triển khai lên cụm máy chủ Google Kubernetes Engine.
- Tự động phát hiện sai cấu hình bằng Security Command Center (SCC): SCC đóng vai trò trung tâm giám sát toàn bộ hạ tầng đám mây. Hệ thống liên tục quét và cảnh báo cho quản trị viên nếu phát hiện các lỗi cấu hình nguy hiểm (ví dụ: mở nhầm một ổ đĩa Cloud Storage cho công chúng xem).
- Bảo mật môi trường Serverless và Máy ảo: Các dịch vụ như Cloud Run, Compute Engine đều được tích hợp các chính sách phân quyền riêng biệt, tự động vá lỗi hệ điều hành và cập nhật các bản sửa lỗi an ninh mới nhất mà không làm gián đoạn dịch vụ.
Doanh nghiệp sử dụng GCP có gặp rủi ro bảo mật nào không?
Doanh nghiệp vẫn có thể gặp rủi ro bảo mật trên Google Cloud nếu không nắm rõ Mô hình trách nhiệm chung. Bởi thực tế, Google sẽ không gánh 100% trách nhiệm an toàn. An ninh đám mây là sự hợp tác hai chiều, Google bảo mật hạ tầng và doanh nghiệp bảo mật dữ liệu.
- Google chịu trách nhiệm bảo vệ toàn bộ phần cứng, các trung tâm dữ liệu vật lý, mạng cáp quang, hệ thống ảo hóa và tự động mã hóa dữ liệu mặc định.
- Doanh nghiệp chịu trách nhiệm cho tất cả những gì mình tải lên và cài đặt. Dữ liệu có bị rò rỉ hay không phụ thuộc hoàn toàn vào cách bạn quản lý nội bộ.
Do đó, hầu hết các sự cố lộ thông tin trên đám mây hiện nay không đến từ lỗi hệ thống của Google, mà xuất phát từ các sơ suất phổ biến của doanh nghiệp:
- Vô tình mở công khai (Public) các kho chứa dữ liệu nhạy cảm trên Cloud Storage.
- Lập trình viên sơ ý để lộ mã xác thực (API Key, Service Account Key) lên các trang chia sẻ mã nguồn như GitHub.
- Cấp quyền Quản trị cao nhất (Owner/Editor) cho quá nhiều tài khoản thay vì giới hạn đúng quyền hạn cần thiết.
- Không chủ động cập nhật bản vá lỗi cho các máy ảo Compute Engine do mình tự vận hành.
Câu hỏi thường gặp
- GCP có thực sự an toàn đối với doanh nghiệp nhỏ và Startup không?
Có, GCP cực kỳ an toàn và mang lại lợi thế bảo mật vượt trội cho các Startup và doanh nghiệp nhỏ.
Các doanh nghiệp nhỏ thường không có đủ ngân sách hàng triệu USD để đầu tư trung tâm dữ liệu, mua tường lửa đắt tiền hay thuê đội ngũ chuyên gia an ninh mạng 24/7. Khi sử dụng GCP, các Startup nghiễm nhiên được thừa hưởng toàn bộ hạ tầng bảo mật cấp tập đoàn của Google ngay từ ngày đầu tiên với chi phí cực kỳ tối ưu theo mô hình “dùng bao nhiêu trả bấy nhiêu”.
- Điểm khác biệt cốt lõi về bảo mật giữa GCP, AWS và Microsoft Azure là gì?
Điểm khác biệt cốt lõi của GCP nằm ở hạ tầng phần cứng tự sản xuất (Chip Titan), mạng cáp quang tư nhân hoàn toàn và công nghệ mã hóa dữ liệu tự động mặc định mà không cần cấu hình thêm.
- GCP: Nổi bật với tính năng mã hóa dữ liệu mặc định tự động 100%, hạ tầng mạng cáp quang riêng không đi qua Internet công cộng và chip bảo mật Titan tích hợp sẵn.
- AWS: Tối ưu cho việc cung cấp số lượng dịch vụ bảo mật vô cùng phong phú, khả năng tùy biến sâu nhưng yêu cầu người dùng phải tự cấu hình nhiều bước hơn.
- Azure: Có thế mạnh vượt trội trong việc tích hợp đồng bộ với hệ sinh thái quản lý định danh doanh nghiệp có sẵn như Active Directory (Azure AD/Entra ID).
- Nhân viên Google có thể tự ý truy cập vào dữ liệu doanh nghiệp trên GCP không?
Không. Google áp dụng chính sách kiểm soát nội bộ nghiêm ngặt thông qua hai tính năng cao cấp:
- Access Transparency: Ghi lại nhật ký (log) thời gian thực về bất kỳ thao tác nào của kỹ sư Google khi họ tiếp cận dữ liệu của bạn (ví dụ: trong quá trình xử lý sự cố kỹ thuật).
- Access Approval: Yêu cầu phải có sự đồng ý (click phê duyệt) từ phía quản trị viên của doanh nghiệp thì kỹ sư của Google mới có thể truy cập vào tài nguyên để hỗ trợ.
- GCP có mã hóa dữ liệu mặc định không?
Có. GCP tự động mã hóa 100% dữ liệu của bạn ở cả hai trạng thái nghỉ và khi di chuyển trên đường truyền.
Doanh nghiệp không cần phải thực hiện bất kỳ thao tác cấu hình phức tạp nào hay trả thêm chi phí để bật tính năng mã hóa. Tất cả dữ liệu lưu trữ đều được mã hóa bằng chuẩn AES-256 cao nhất một cách hoàn toàn tự động.
- Những thành phần nào doanh nghiệp cần tự bảo mật trên GCP?
Doanh nghiệp cần tự chịu trách nhiệm bảo mật cho mã nguồn ứng dụng, phân quyền tài khoản người dùng (IAM), cấu hình tường lửa VPC và dữ liệu do mình tải lên. Cụ thể, bạn cần tự thực hiện các công việc như sau:
- Thiết lập mật khẩu, bật xác thực 2 yếu tố.
- Phân quyền truy cập IAM đúng người
- Rà soát cấu hình mạng và cài đặt các bản vá lỗi hệ điều hành trên máy ảo
- Bảo vệ mã khóa API key và không để lộ thông tin đăng nhập.
Lời kết
Hy vọng bài viết này đã giúp bạn trả lời câu hỏi GCP bảo mật như thế nào. Có thể khẳng định Google Cloud Platform bảo mật như thế nào là nhờ mô hình phòng thủ 06 lớp, từ con chip Titan phần cứng cho đến các công nghệ mã hóa, kiểm soát truy cập. Và nếu bạn muốn biết thêm nhiều thông tin về Google Cloud Platform, hãy liên hệ ngay với GCS Việt Nam để được giải đáp nhanh nhất.
- Fanpage: GCS – Google Cloud Solutions
- Hotline: 024.9999.7777


 Ứng dụng Gmail
 Ứng dụng Google Drive
 Ứng dụng Google Meet
 Ứng dụng Google Docs
 Dịch vụ hỗ trợ Google Workspace
 Dịch vụ hỗ trợ Google Cloud
 Khóa học Google Workspace
 Kho Video


